


Мы живём в XXI веке: почти все рабочие процессы давно ушли в цифру, документы существуют в электронном виде, согласования проходят онлайн, а проекты формируются не в папках на столе, а в цифровых средах. Тем не менее переход от привычной ручной подписи к электронной по-прежнему вызывает массу вопросов, сомнений и даже лёгкое сопротивление: «А это точно надёжно?», «А если что-то сломается?», «А как потом доказать, что именно я подписал?».
Электронная подпись (ЭП) — это не просто галочка в интерфейсе, а криптографический механизм, который позволяет определить лицо, подписавшее документ, и обнаружить любые изменения, внесённые после подписания.
В российском законодательстве существует несколько видов электронной подписи, однако для большинства юридически значимых действий в строительной отрасли используется усиленная квалифицированная электронная подпись (УКЭП). На практике также часто используют сокращение КЭП — по сути, речь идёт об одном и том же виде подписи. Далее в статье будем использовать термин УКЭП, поскольку именно он наиболее распространён среди специалистов.
По общему правилу УКЭП приравнивается к собственноручной подписи и позволяет использовать электронные документы без оформления их бумажных аналогов, если иное не предусмотрено законодательством. Она создаётся с использованием сертифицированных средств криптографической защиты, а её подлинность подтверждается квалифицированным сертификатом, выданным аккредитованным удостоверяющим центром.
Для строительной отрасли ЭП перестала быть «удобной опцией для продвинутых» и стала обязательным рабочим инструментом. Новые требования экспертизы делают наличие УКЭП у участников проектирования не формальностью, а условием, без которого комплект документации просто не примут.
В этой статье разберём, какие проблемы возникают из-за новых правил, где чаще всего ошибаются и как выстроить понятные процессы, чтобы не срывать сроки и не получать отказы.
Что вообще такое электронная подпись и как она работает
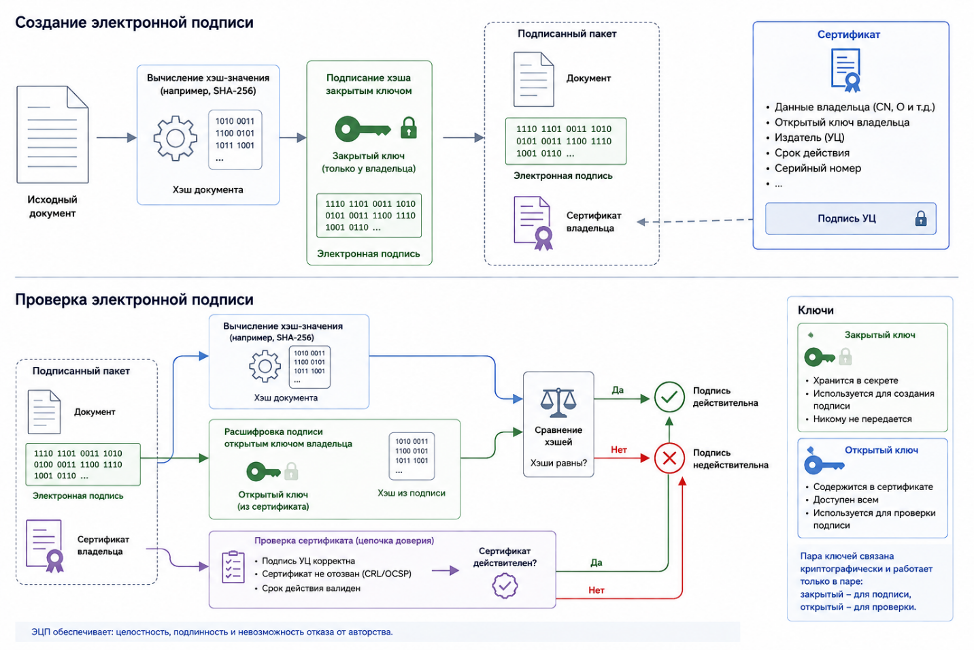
Представим, что документ с подписью передают лично в руки: чтобы убедиться в подлинности, получатель сравнивает подпись с образцом в паспорте. В электронной подписи роль «паспорта» играет сертификат, а вместо собственноручной подписи — математическая операция с двумя ключами: закрытым и открытым.
Основные элементы электронной подписи
Закрытый ключ — это секретный криптографический ключ, которым создаётся электронная подпись. Он находится под контролем владельца и при использовании УКЭП, как правило, хранится на защищённом криптографическом токене. Закрытый ключ нельзя передавать другим лицам или копировать — именно он подтверждает волеизъявление владельца при подписании документов.
Открытый ключ — это ключ, с помощью которого проверяется электронная подпись. Сам по себе он не является секретным и входит в состав сертификата электронной подписи. По открытому ключу невозможно восстановить соответствующий закрытый ключ, поэтому его можно безопасно использовать для проверки подписанных документов.
Сертификат электронной подписи — это своего рода цифровое удостоверение личности. Он связывает открытый ключ с конкретным владельцем и содержит сведения о подписанте, сроке действия сертификата, удостоверяющем центре, который его выдал, а также другую информацию, необходимую для проверки подписи.
Жизненный пример: передача комплекта на экспертизу
- Формируем подпись. В СОД нажимают «Подписать». Криптопровайдер (специальный программный модуль, который умеет работать с криптографией) вычисляет хэш документа и, с использованием закрытого ключа, формирует электронную подпись.
- Передают документ и подпись. Чаще всего это пара файлов: сам документ + .sig.
- Эксперт проверяет. Система проверяет подпись с использованием открытого ключа. Если результат совпадает с хэшем текущего документа — подпись валидна. Если в файл внесли хоть одну правку (даже исправили опечатку или нанесли штамп) — хэш изменится, и подпись сразу станет невалидной.
Почему это безопасно
- Нельзя подделать подпись без закрытого ключа. Современные алгоритмы делают эту задачу практически нерешаемой.
- Нельзя незаметно изменить документ. Любая правка ломает математическую связь.
- Можно проверить любого подписанта. Открытый ключ и сертификат общедоступны, проверка автоматизируется в СОД или на стороне экспертизы.
Как новые требования Минстроя меняют процессы в проектировании: от ИУЛ к персональной УКЭП
До недавнего времени многие проектные организации использовали информационно-удостоверяющий лист (ИУЛ). Обычно он содержал перечень специалистов, участвовавших в подготовке документации, и их собственноручные подписи, а сам комплект документов в электронном виде подписывал только главный инженер проекта (ГИП).
Для проектной документации, предоставляемой на экспертизу с 1 марта 2026 года ИУЛ нельзя использовать вместо УКЭП. Теперь электронная проектная документация должна быть подписана УКЭП лиц, участвующих в её разработке, нормоконтроле и согласовании, в соответствии с установленными требованиями. Для успешной проверки подписи экспертизой должны быть выполнены несколько условий: подпись должна быть действительной, сертификат — соответствовать подписанту и требованиям к документу, а подписанные данные — сохранять целостность. Кроме того, документы должны быть представлены в предусмотренном формате и составе, позволяющем провести проверку электронной подписи.
Из-за новых требований у руководства появляется нетривиальная задача: собрать разрозненные требования и выстроить понятные правила, чтобы внедрение ЭП не превратилось в лишнюю бюрократию. На практике чаще всего встречаются три болевые точки:
- Непонятно, кому и какую подпись выпускать. Из-за неясности, всем ли нужна УКЭП или где достаточно иного уровня доверия, компании либо перевыпускают лишние сертификаты (теряя бюджет), либо оформляют не те — и документы не принимают.
- Риск отказа экспертизы из-за «мелочей». Истекший сертификат, изменённый после подписания файл, неверная подпись или формат — в строительстве такие ошибки критичны: они ведут к переделке комплектов, срыву сроков и дополнительным затратам.
- Отсутствие контроля сроков. Сертификаты ограничены по сроку, сотрудники увольняются или меняют роли. Без календаря продления и процедуры отзыва легко пропустить момент, когда подпись становится недействительной, и обнаружить это уже при подаче на экспертизу.
Решение — не пытаться подписать «всё подряд», а выстроить понятную логику: процесс → кто подписывает → какой тип подписи. Разберемся в тонкостях поподробнее.
Что выбрать: носитель и формат подписи
Когда дело доходит до закупки и работы, часто возникают вопросы: куда ставить ключ и в каком виде передавать файл? Разберём главные дилеммы, чтобы не запутаться и не получить отказ на экспертизе.
Носитель: токен, компьютер или удалённое хранилище?
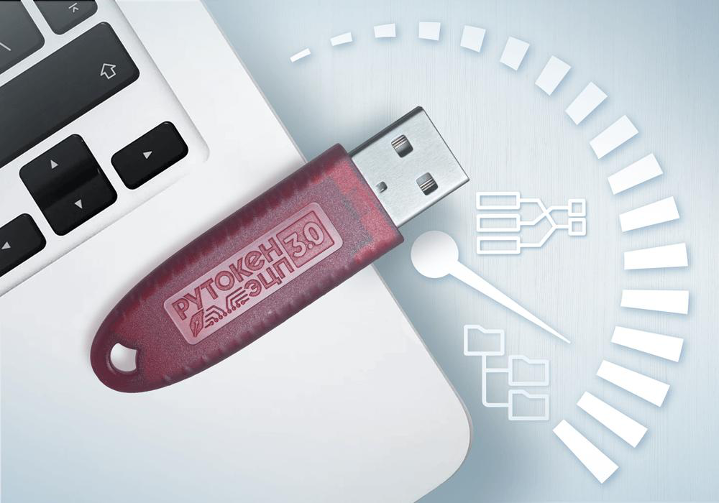
В большинстве организаций УКЭП используют с защищённым ключевым носителем — токеном. Но это не единственный вариант. В зависимости от применяемой технологии закрытый ключ может храниться и использоваться в специализированной защищённой инфраструктуре или мобильном приложении.
Токен. Закрытый ключ хранится на специальном устройстве, а операция подписания выполняется с использованием ключа на самом носителе. Доступ к нему защищён, например, PIN-кодом.
Удалённое или облачное хранение. Закрытый ключ не находится на компьютере пользователя, а хранится и используется в защищённой инфраструктуре соответствующего сервиса. Такой вариант позволяет подписывать документы без физического токена. Например, такой подход используется в сервисе «Госключ».
Почему не подходят другие варианты
- Обычная флешка. Ключи хранятся как файлы — их легко скопировать, потерять или передать. Для УКЭП это риск компрометации.
- Установка сертификата прямо в хранилище ОС на ПК. Удобно для пользователя, но небезопасно. Ключ можно скопировать, он может попасть в бэкапы, а в общих рабочих средах (RDP, терминальные сессии) реального подписанта отследить сложнее.
Формат подписи: как передавать
Речь о том, как подпись связана с документом. Вот наиболее популярные на текущий момент варианты:
- Отсоединённая (откреплённая). отдельный файл (часто .sig или .p7s), который идёт вместе с документом. У каждого подписанта — свой файл подписи. Поэтому, если документподписали три человека, к нему нужно приложить три файла.
- Объединённая (соподпись). Один файл подписи содержит сразу несколько подписей. По сути, это то же самое, что и отсоединённая, только все подписи участников объединены в один файл. Для проверки потребуется передать подписанный оригинал документа и один объединённый файл подписи.
- Прикреплённая. Документ и подписи объединяются в один файл-контейнер. Удобно передавать (для проверки нужен только один файл, в нём есть всё, что нужно), но неудобно работать — не все программы могут корректно открыть такой файл.
Практический совет: перед закупкой подписей и настройкой процесса уточните требования конкретной экспертизы или заказчика — они могут жёстко диктовать формат.
«Две версии документа»: оригинал для экспертизы и версия со штампами для печати
С вопросами экспертизы разобрались, но в строительной отрасли до сих пор активно используются печатные версии документов. И здесь возникает важный нюанс: на бумажном носителе невозможно визуально подтвердить наличие УКЭП, хотя документ юридически значим. Это создаёт определённое недоверие со стороны участников процесса, привыкших к традиционным штампам и печатям.
Поэтому в работе используют две отдельные версии:
Оригинал (юридически значимый). Документ плюс электронная подпись (в виде отдельного .sig-файла либо прикреплённой подписи) — в строгом соответствии с требованиями к проверке валидности. Эта версия хранится в СОД и подаётся на экспертизу. На ней не должно быть никаких изменений после подписания.
Версия для печати (для внутреннего использования). Отдельный файл, куда добавляют штампы и другие визуальные отметки. Удобна для печати на бумаге, но юридической силы не имеет.
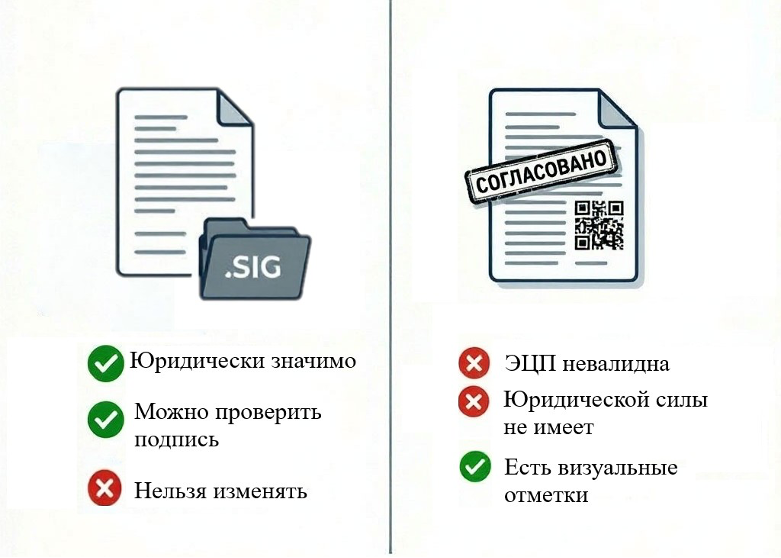
Ключевое правило: любые изменения, внесенные в оригинал, после подписания сделают подписи невалидными. Поэтому такие изменения должны быть исключены или строго регламентированы. Так сохранится прозрачность цепочки согласований, а комплект примут на экспертизу без доработок.
Как ничего не упустить?
Для успешного внедрения электронной подписи недостаточно просто получить сертификаты — необходимо выстроить чёткую систему работы. Рассмотрим ключевые элементы, которые помогут организовать процесс без сбоев и ошибок.
Кто и когда подписывает: чёткая матрица ролей
Пропишите для каждой роли (ГИП, проектировщик, нормоконтролёр и т. д.) типовые сценарии: какой тип подписи использовать, на каком носителе, в каком формате и как передавать (через СОД с фиксацией версии либо парой файлов). Это убирает неопределённость «а я должен подписывать?» и делает цепочку ответственности прозрачной.
Порядок внесения изменений
Подписанный оригинал не правят. Если нужны корректировки (даже исправление опечатки), выпускают новую редакцию документа и подписывают заново. В СОД обязательно должна быть привязка подписи к конкретной версии файла — это исключает подмену файла без фиксации новой версии.
Контроль жизненного цикла сертификатов
Ведите централизованный реестр (кто, какой сертификат, до какого числа, на каком токене) и календарь сроков. Ответственный (например, администратор СОД) должен инициировать перевыпуск за 2–4 недели до истечения срока. При увольнении сотрудника, потере токена или подозрении на утечку сертификат отзывают немедленно — без задержек.
Чёткий алгоритм действий при инциденте
Он должен запускаться по единому сценарию:
- Сразу сообщить в УЦ и отозвать сертификат.
- Уведомить ответственных в компании и ключевых контрагентов.
- Зафиксировать инцидент (и при необходимости обратиться в правоохранительные органы).
- По регламенту перевыпустить сертификат на новом токене.
Базовые правила безопасности
- Токен всегда должен быть под личным контролем сотрудника.
- PIN-код нельзя передавать или записывать рядом с устройством.
- Запрещено экспортировать закрытый ключ.
- Не следует передавать закрытый ключ сервисам или использовать его в автоматизированных сценариях вне предусмотренных законодательством и регламентами способов. Для автоматического подписания следует применять специально предусмотренные механизмы.
Такой набор правил закрывает главные болевые точки: от отказов экспертизы из-за невалидной подписи до потери контроля над полномочиями при увольнении сотрудников.
Заключение
Переход на электронную подпись в строительстве — это уже не вопрос «надо или нет», а часть базовых требований к проектной работе. Экспертиза, заказчики и регуляторы принимают только юридически значимые комплекты, а значит, процессы с ЭП нужно выстраивать системно, а не «по ситуации».
Безопасность и приёмка зависят не от сложности технологий, а от чётких правил. Тип подписи, носитель ключа, контроль версий, регламент жизненного цикла сертификатов — всё это должно быть регламентировано, доведено до сотрудников и реально применяться в рабочих процессах.
Особое внимание — работе с подписанными оригиналами. Полностью исключить правки нельзя: в стройке регулярно исправляют опечатки, вносят корректировки, актуализируют данные. Но такой процесс должен быть не стихийным, а строго контролируемым: кто вправе инициировать изменения, в каком порядке выпускается новая редакция, как фиксируется связь между версиями, и кто заново подписывает документ. Именно понятная процедура защищает от ошибок.
Такой подход снижает зависимость от человеческого фактора, делает цепочку согласований прозрачной, исключает типовые ошибки и защищает сроки сдачи документации.
![]()
Проблема: «Ссылки в проекте «разваливаются», а синхронизация съедает часы». Как это решить?
Территориально распределённые команды часто теряют часы на синхронизацию «разваливающихся» ссылок в Revit через VPN и Revit Server. Среда общих данных Vitro-CAD решает эту проблему, обеспечивая безопасный доступ к файлам без использования VPN и управляя ссылками как внешними ресурсами с помощью локального кэша. Благодаря этому система загружает только обновлённые версии моделей, избавляя проектировщиков от ручного поиска файлов и повторной сборки проекта.
![]()
Искусственный интеллект (ИИ) в отраслевых задачах. Интеграция ИИ-агента в контур СОД
Строительная отрасль переживает фундаментальную трансформацию, где объектом развития цифровых технологий перестает быть простейший перевод информации в формат электронных документов. Если раньше среда общих данных (СОД) воспринималась преимущественно как защищенное хранилище и механизм согласования версий, то сегодня мы стоим на пороге новой эры, где центральную роль играет интеллектуальная обработка всей совокупности данных о проекте.
![]()
СОД 2.0: от проектного контекста к управлению изменениями в строительстве
Во второй статье цикла о СОД 2.0 рассматривается переход от простого поиска информации к управлению изменениями как главными объектами проекта. Материал объясняет, как связать изменения в моделях и документах с требованиями, сметой и календарным планом для оценки их влияния на стоимость и сроки строительства. В результате система формирует доказательную историю решений — от причины изменения до подтверждения его фактического исполнения.
![]()
Подключение внешних BIM‑подрядчиков: решаем проблему доступа, сроков и ошибок с Vitro‑CAD
Разбираемся, как безопасно подключать внешних BIM‑подрядчиков к работе в Revit без доступа к корпоративной сети и рисков для ИБ. С Vitro‑CAD обмен данными происходит в отдельном управляемом контуре: подрядчики работают строго в рамках своих ролей и разделов, а все версии, ссылки и согласования фиксируются прозрачно. Решение помогает избежать сдвига сроков и ошибок из‑за неконтролируемого обмена файлами, сохраняя привычные рабочие процессы в Revit.
![]()
Как меньшей командой выполнять больше проектов в строительстве: повышение производительности с помощью СОД
Среда общих данных (СОД) помогает небольшим командам в строительстве вести больше проектов без увеличения штата: она объединяет данные, автоматизирует рутину и ускоряет согласования. На примере Vitro‑CAD видно, как СОД сокращает сроки подготовки документации и повышает прозрачность процессов. Практический опыт компаний подтверждает: внедрение СОД позволяет экономить время и ресурсы, снижая количество ошибок и переделок.
![]()
Применение принципа зонирования состояний проектно-строительной информации ISO 19650 в Среде Общих Данных Vitro-CAD
В статье рассматривается адаптация подхода зонирования BS 1192/ISO 19650 для управления технической документацией в вертикально-ориентированной компании-застройщике. Описаны основные информационные зоны, принципы обмена данными между участниками проекта и преимущества использования единого Среды Общих Данных (СОД). Подход позволяет повысить прозрачность, упростить согласование и обеспечить контроль версий документов на всех этапах жизненного цикла строительного объекта.
![]()
Концепция СОД 2.0. Слой проектного контекста как основа применения ИИ в строительстве
Среда общих данных (СОД) — уже стандарт для стройки. Все файлы, модели, задачи и переписка — в одном месте. Но есть проблема: данные есть, а понимания, что реально происходит на проекте, по-прежнему нет. Просто подключить ИИ-поиск к документам — не выход. Он найдёт файлы, но не соберёт из них полную картину. Чтобы ИИ стал по-настоящему полезен, ему нужен контекст. Читайте нашу новую статью, где мы расскажем, что такое СОД 2.0.
![]()
Что такое Среда Общих Данных (СОД). Основные понятия, методология, структура
Среда Общих Данных (СОД) — это специальная система для коллективного управления проектной информацией в строительстве. Она создает единое виртуальное пространство, где хранится и обрабатывается вся необходимая документация: 3D-модели, чертежи, спецификации и прочее. СОД позволяет предотвратить дублирование данных, ошибки и разногласия между участниками проекта, повышая эффективность взаимодействия и контроль над строительством. Ее применение основано на принципах международного стандарта ISO 19650 и концепции BIM (Информационное моделирование зданий).
![]()
Как Vitro-CAD реализует предписания DIN SPEC 91391 для СОД
В эпоху цифровой трансформации данные становятся важнейшим активом для любого бизнеса. Эффективное управление и обмен данными между организациями требуют создания надежных и безопасных инфраструктур. Именно эта задача лежит в основе спецификации DIN SPEC 91391, которая определяет основные положения для создания и функционирования сред общих данных (Common Data Environment).
